FortiGate IPsec 2025年10月3日
FortiGateでの1対1 IPsec VPN 基本設定とベストプラクティス
はじめに
- 拠点間VPNの代表的な方式が IPsec VPN です。
本記事では「本社と支社を1対1で接続する」最も基本的な構成を例に、FortiGateでの設定手順とベストプラクティスを解説します。
最初はできるだけシンプルに、IKEv2 / ESPトンネルモード を前提にします。
想定構成
- 本社 FortiGate:WAN1 に固定グローバルIP 203.0.113.1
- 支社 FortiGate:WAN1 に固定グローバルIP 198.51.100.1
- 本社LAN:192.168.1.0/24
- 支社LAN:10.10.10.0/24
- VPNネットワーク:172.16.0.0/24
- 静的ルートで経路を制御
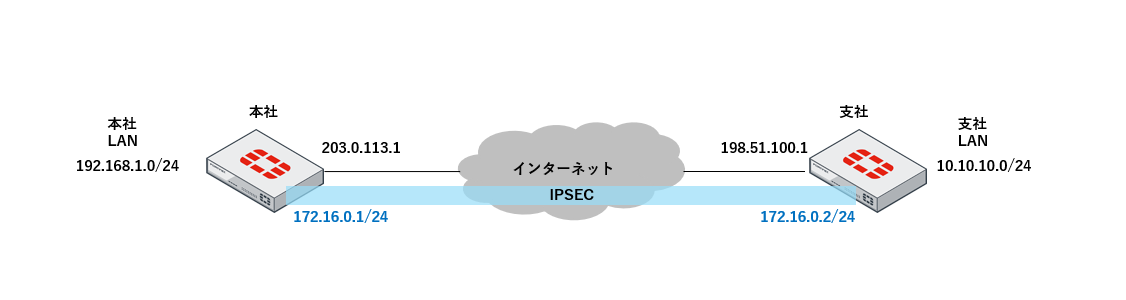
設定手順
1. Phase1 インターフェイス(IKE SA)
VPNの基盤となる「IKEセッション」の定義です。
本社側
config vpn ipsec phase1-interface
    edit "VPN-P1"
        set interface "wan1"              # 外側インターフェイス
        set remote-gw 198.51.100.1        # 対向FortiGateのグローバルIP
        set ike-version 2                 # IKEv2を利用(推奨)
        set peertype any                  # 相手の識別子を特に制限しない。
        set proposal aes256-sha256        # 暗号アルゴリズムと認証ハッシュ
        set dhgrp 14 19                   # 鍵交換に使うDiffie-Hellmanグループ
        set keylife 28800                 # 鍵の寿命(秒)
        set psksecret "fortinet"          # 事前共有鍵(PSK)
        set dpd on-idle                   # Dead Peer Detection 有効化
        set add-route disable             # 自動ルート追加を無効化
    next
end
支社側
config vpn ipsec phase1-interface
    edit "VPN-P1"
        set interface "wan1"              # 外側インターフェイス
        set remote-gw 203.0.113.1         # 対向FortiGateのグローバルIP
        set ike-version 2                 # IKEv2を利用(推奨)
        set peertype any                  # 相手の識別子を特に制限しない。
        set proposal aes256-sha256        # 暗号アルゴリズムと認証ハッシュ
        set dhgrp 14 19                   # 鍵交換に使うDiffie-Hellmanグループ
        set keylife 28800                 # 鍵の寿命(秒)
        set psksecret "fortinet"          # 事前共有鍵(PSK)
        set dpd on-idle                   # Dead Peer Detection 有効化
        set add-route disable             # 自動ルート追加を無効化
    next
end
- IKEv2 を利用 → シンプルで効率的であり推奨。
- 暗号化は AES256 + SHA2 を推奨。
- DH Group は14以上で強度を確保。
- psksecretは事前に決めたものを両方のFortiGateで合わせる。
- dpdはVPNトンネルの通信状態を検出する機能。on-idleは対向先から有効なESP/IKEパケットが最後のdpd-retryinterval秒間受信されなかった際にDPD要求が送信され、トンネルの健全性をチェックする。
- add-route disableはIKEルートを自動で注入しないようにする。またIPsecVPN上で、Dynamicルートなどで経路制御したい場合は必ずdisableにする。
2. Phase2 インターフェイス(IPsec SA)
実際にデータを暗号化して流すトンネル部分。
本社/支社
config vpn ipsec phase2-interface
    edit "VPN-P2"
        set phase1name "VPN-P1"
        set proposal aes256-sha256
        set pfs enable
        set dhgrp 14
        set keylifeseconds 3600
    next
end
PFS (Perfect Forward Secrecy)
有効化すると Phase2 の鍵交換時に 新しいDH鍵交換を必ず行う。
メリット:過去に使われたセッション鍵が漏洩しても、新しいセッションには影響しない。
デメリット:CPU負荷が少し増える。
結論:FortiGateの専用チップ(NP/CP)が処理するので負荷は軽微。基本的に有効化推奨。
3. トンネルインターフェイスの作成
トンネルインターフェイスに /32 のIPアドレス を割り当て、remote-ip に対向を指定します。
本社側
config system interface
    edit "VPN-P1"
        set vdom "root"
        set ip 172.16.0.1 255.255.255.255       # 自側アドレス (/32)
        set allowaccess ping                    # ping許可
        set type tunnel
        set remote-ip 172.16.0.2 255.255.255.0  # 対向アドレス
        set interface "wan1"
    next
end
支社側
config system interface
    edit "VPN-P1"
        set vdom "root"
        set ip 172.16.0.2 255.255.255.255       # 自側アドレス (/32)
        set allowaccess ping                    # ping許可
        set type tunnel
        set remote-ip 172.16.0.1 255.255.255.0  # 対向アドレス
        set interface "wan1"
    next
end
- set ip は /32指定 → FortiGateのトンネルIFの定石。
- set remote-ip で相手アドレス+サブネットを指定。
- これにより pingでトンネル死活監視や切り分けが可能。
4. ルーティング設定
相手LANへのルートを、トンネル経由で指定します。
本社側
config router static
    edit 1
        set dst 10.10.10.0 255.255.255.0
        set gateway 172.16.0.2
        set device "VPN-P1"
    next
end
支社側
config router static
    edit 1
        set dst 192.168.1.0 255.255.255.0
        set gateway 172.16.0.1
        set device "VPN-P1"
    next
end
5. ファイアウォールポリシー
トラフィックをVPNトンネルに通すためのポリシーを作成します。
config firewall policy
    edit 1
        set srcintf "lan"
        set dstintf "VPN-P1"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
    next
    edit 2
        set srcintf "VPN-P1"
        set dstintf "lan"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
    next
end
動作確認コマンド
get vpn ipsec tunnel summary           # トンネル状態一覧
diagnose vpn tunnel list               # Phase2の状態
execute ping 172.16.0.2                # トンネル対向にping
ベストプラクティス
- IKEv2を利用
- 高速・安定・標準化済み。
- 暗号アルゴリズムはAES256 + SHA2
- 互換性とセキュリティのバランス良好。
- トンネルIFに /32 + remote-ip を設定
- 死活監視や動的ルーティングに有効。
- DPDを有効化
- 相手が死んだ場合に自動検知し再ネゴ。VPNが「固まる」現象を防ぐ。
- add-routeはdisable
- 自動ルート注入を避け、ルーティング設計を明示的に管理。
- SD-WANや複数VPN併用時には必須。
まとめ
- FortiGateでの1対1 IPsec VPNは IKEv2 / ESPトンネルモード が基本。
- トンネルインターフェイスには /32アドレス + remote-ip を割り当てると、死活監視や動的ルーティングに対応でき、運用性が高まる。
- 暗号アルゴリズムは AES256 + SHA2、PFS・DPD を有効化し、堅牢かつ安定したVPN運用を実現する。