FortiGate IPsec 2025年10月11日
FortiGate IPsecの「トンネルインターフェイス名は15文字まで」徹底解説
はじめに
- FortiGateのIPsecで利用するトンネルインターフェイス名、トンネル名=Phase1名=トンネルインターフェイス名に15文字の上限があります。
- 普段は何気ない仕様ですが、ダイヤルアップ(動的ピア)やADVPN(ショートカット)を組むと“末尾サフィックス”が付与されて実質の文字数が削られるため、思わぬ接続失敗の原因になります。この記事では、制限の正体/net-deviceの選び方/安全な命名の作法をまとめます。
1) どこに制限があるのか
- Phase1 名:最大 15 文字。GUI/ガイドの仕様にあり、一般的にはインターフェイスモードVPNを利用するため、15文字の制限があります。
2) net-device とは(挙動の違い)
- vpn ipsec phase1-interface にあるオプションで、動的なトンネルインターフェイスの作られ方を決めます。
set net-device disable(集約)
- カーネルIFを作らない。複数のダイヤルアップ接続が“同じ親IF名”にぶら下がるため、動的にインターフェイスを作りません。
set net-device enable(分離)
- 動的な接続ごとに動的なインターフェイスを作成します。インターフェイス名は <Phase1名>_<連番>(例:VPN-HUB_0, VPN-HUB_1)。で自動生成されるため、この文字数に気を付ける必要があります。
3) ダイヤルアップ/ADVPNで“名前が長すぎる”と何が起きる?
ダイヤルアップ(net-device enable)
- ハブ側で**<Phase1名>_<番号>の動的IF**を切ります。これにより元々のトンネルインターフェイス名が15文字であれば、合計15文字を超えることになります。そのため、ダイヤルアップ接続の数によって変動しますが、トンネルインターフェイスの文字数を最低でも13文字以下で設計しておく必要があります。
https://community.fortinet.com/t5/Support-Forum/How-many-connection-a-IPSEC-Dial-up-can-support/m-p/248961
ADVPN(ショートカット)
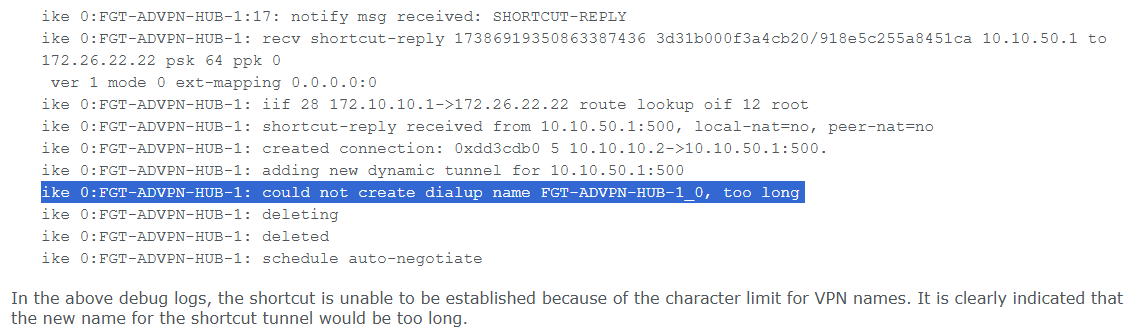
- ショートカット用に動的に作成されるトンネルインターフェイス名もnet-device enableを有効にすると同じ命名規則で作成されます。こちらについては15文字を超えると名前長オーバーが原因でショートカットが不成立になるため注意が必要です。
https://community.fortinet.com/t5/FortiGate/Troubleshooting-Tip-ADVPN-shortcuts-are-not-establishing-between/ta-p/193042
4) “使える文字数”の安全な算出方法
- ベース名の最大長 = 15 −(アンダースコア1 + 連番の桁数)
- 最大 9 接続(_0〜_9)を想定 → ベース名 13 文字まで
- 最大 99 接続 → 12 文字まで
- 最大 999 接続 → 11 文字まで
- つまり小から中規模なネットワークであれば、Phase1で設定するトンネルインターフェイス名は12文字以下にするのが望ましく、100拠点以上の大規模拠点であれば11文字以下にしておくことが望ましいです。
まとめ
- インターフェイス型IPsecのPhase1名は最大15文字となる。
- net-device enableは接続ごとにIFを作るため、これを考慮した命名が必須となる。disableはシンプルだが経路分離は弱いため、基本的にnet-device enableが推奨となる。
- 命名はベース13文字以下を目安に、拠点規模で12文字、もしくは11文字以下にする必要がある。